jueves, 9 de octubre de 2014

Base De Datos

Base De Datos


Una base de datos o banco de datos es un conjunto de datos pertenecientes a un mismo contexto y almacenados sistemáticamente para su posterior uso.

 BaseDe Datos


En este sentido; una biblioteca puede considerarse una base de datos compuesta en su mayoría por documentos y textos impresos en papel e indexados para su consulta. Actualmente, y debido al desarrollo tecnológico de campos como la informática y la electrónica, la mayoría de las bases de datos están en formato digital, siendo este un componente electrónico, y por ende se ha desarrollado y se ofrece un amplio rango de soluciones al problema del almacenamiento de datos.


Existen programas denominados sistemas gestores de bases de datos, abreviado DBMS, que permiten almacenar y posteriormente acceder a los datos de forma rápida y estructurada. Las propiedades de estos DBMS, así como su utilización y administración, se estudian dentro del ámbito de la informática.


MY SQL


MySQL es un sistema de gestión de bases de datos relacional, multihilo y multiusuario con más de seis millones de instalaciones.1 MySQL AB —desde enero de 2008 una subsidiaria de Sun Microsystems y ésta a su vez de Oracle Corporationdesde abril de 2009— desarrolla MySQL como software libre en un esquema de licenciamiento dual.


Oracle

Oracle Corporation es una de las mayores compañías de software del mundo. Sus productos van desde bases de datos (Oracle) hasta sistemas de gestión. Cuenta además, con herramientas propias de desarrollo para realizar potentes aplicaciones, comoOracle Designer, Oracle JDeveloper y Oracle Developer Suite. Su actual consejero delegado es Larry Ellison.


Microsoft SQL Server

Microsoft SQL Server es un sistema para la gestión de bases de datos producido por Microsoft basado en el modelo relacional. Sus lenguajes para consultas son T-SQL y ANSI SQL. Microsoft SQL Server constituye la alternativa de Microsoft a otros potentessistemas gestores de bases de datos como son Oracle, PostgreSQL o MySQL.


CARACTERISTICAS


almacenamiento en la nube

Almacenamiento En La Nube


El almacenamiento en nube o almacenamiento en la nube (del inglés cloud storage), es un modelo de almacenamiento de datos basado en redes, ideado en los «años 1960»,1 donde los datos están alojados en espacios de almacenamiento virtualizados, por lo general aportados por terceros


.
Las compañías de alojamiento operan enormes centros de procesamiento de datos. Los usuarios que requieren estos servicios compran o alquilan la capacidad de almacenamiento necesaria. Los operadores de los centros de datos, a nivel servicio, virtualizan los recursos según los requerimientos del cliente. Solo exhiben los entornos con los recursos requeridos. Los clientes administran el almacenamiento y el funcionamiento de los archivos, datos o aplicaciones. Físicamente los recursos pueden estar repartidos en múltiples servidores físicos.


Se puede acceder a los servicios de almacenamiento en nube por diferentes medios, como una web service, API, interfaz web o alguna otra seleccionada por el cliente.


El almacenamiento en nube posee las mismas características que la computación en nube con respecto a agilidad, escalabilidad, «elasticidad» y multiposesión. Se considera que el concepto se forjó en el decenio de los «años 1960»

 por Joseph Carl Robnett Licklider. Desde los '60s, la computación en nube se fue desarrollando en varias áreas. Lasimplementaciones recientes se deben a la Web 2.0. Esto se debió a que las grandes velocidades de ancho de banda y los bajos costes de almacenamiento y procesamiento no se extendieron hasta finales de los '90s, lo cual retrasó la implementación y el desarrollo masivo de las soluciones basadas en computación en nube. Solo algunas entidadestenían la infraestructura para desarrollar estos conceptos.


Uno de los logros tempranos de la computación en nube llegó en 1999, con salesforce.com, pionera en la entrega de aplicaciones corporativas por medio de una interfaz web. Esta compañía demostró a los especialistas y compañías de desarrollo de software la ventaja del uso de portales web para entrega 


de sus productos. FilesAnywhere también colaboró en el esquema de servicios basados en almacenamiento en nube, que permitió a los usuarios compartir sus archivos de forma segura por Internet. Actualmente ambas compañías aún ofrecen sus servicios.

Seguridad Informática LINUX

Seguridad Informática  En LINUX


Existe la fiel creencia entre los usuarios noveles de redes y ordenadores de que un sistema operativo GNU/Linux es ya 100 % seguro.Esto conlleva un grave riesgo ya que conlleva a crear una falsa sensación de seguridad en el usuario que pone en riesgo su sistema. Primeramente, sabemos que se trata de un sistema operativo libre, por lo que cualquier persona tiene acceso al código fuente.


 Cualquiera que quiera realizar un ataque a este sistema ya ha podido tener conocimiento del mismo con una gran facilidad. La gran ventaja que tiene este Sistema sobre sus homólogos privativos es que por su sistema de gestión de ficheros y usuarios/grupos hacen mucho mas compleja la escalada de privilegios. En Gnu/Linux se adopta como norma básica de seguridad, asignarle a cada uno de los usuarios, sólo los permisos mínimos y necesarios para que este pueda realizar su trabajo, sin comprometer el de los demás y la integridad del sistema.

La conclusión que podemos sacar de este articulo es clara e inequívoca. GNU/Linux mas seguro, si pero no a cualquier precio.Si un usuario ha adquirido un sistema basado en Unix , un BSD o un GNU/Linux en cualquiera de sus distribuciones ha dado un importante paso para la comprensión de lo que conlleva la seguridad en un sistema informático, pero no ha recorrido todo el camino.
 El concepto de seguridad que vamos adquirir nos lleva a un nivel mas jerarquico y funcional de la misma, basado en privilegios, y la posesion o carencia de los mismos. En un principio puede resultarnos algo desconcertante que necesitemos identificarnos como root ante el sistema, para algo tan simple como cambiar la fecha y la hora del reloj, pero así asimilamos el concepto de seguridad mas globalmente. Recordad que el metodo de seguridad proviene del usuario en si mismo, y en estos sistemas libres el superusuario es quien tiene la ultima palabra.

Seguridad Informática MAC

Seguridad Informática MAC


Aunque se dice que el sistema operativo de Mac es generalmente muy seguro, hay cosas que se pueden hacer para asegurarse de que se tiene un sistema totalmente bloqueado. Estos trucos y consejos de Mac Tricks and Tips sirven para asegurarse de que no se deja ninguna puerta trasera abierta inadvertidamente. No es necesario aplicarlos a todos, pero sin embargo cuanto más se aplican más se protege el sistema.


1. Habilitar el Firewall


Aunque puede haber mejores firewalls el de Mac es suficiente para la mayoría de las necesidades de los usuarios. Activar el firewasll es una de las cosas más básicas que se pueden hacer para protegerse. Puede activarlo desde las Preferencias del Sistema.

2. Cifrar la información con FileVault


FileVault es un sistema de cifrado incorporado en Mac desde su versión 10.3. Esta aplicación cifra los datos on the fly, lo que significa que todos los datos que se almacenan en una unidad son inaccesibles si la unidad se retira o se lee desde otro equipo. Esto es muy útil si el Mac o su disco son robado.


Tener en cuenta que FileVault puede ralentizar casi imperceptiblemente equipo y que si se olvida la contraseña, no se podrán descifrar los datos.


3. Mantener actualizado el software


La App Sore informa automáticamente cuando hay actualizaciones y cuándo deben aplicarse. Esto es especialmente importante en lo que respecta a las actualizaciones de seguridad y actualizaciones de Java. Cada actualización de software corrige errores y agujeros en el sistema para asegurarlo

4. Permitir aplicaciones sólo de fuentes de confianza


El último sistema operativo de Apple incluye una aplicación de llamada GateKeeper que asegura que las aplicaciones se han firmado y que provienen de fuentes de confianza. Esto significa que las aplicaciones no pueden provenir de desarrolladores no identificados y por lo tanto no se ejecutan en el Mac. Todas las aplicaciones de la App Store se firman para garantizar que son seguros y la mayoría de las aplicaciones de terceras partes, que no se venden en la tienda de aplicaciones, están firmadas por los desarrolladores de confianza. Habilite al menos la segunda opción para garantizar que aplicaciones que se ejecutan son de confianza.


Si usted es demasiado estricto puede activar la primera opción.

5. Deshabilitar Java


Java está lleno de agujeros de seguridad y en general es un dolor de cabeza y no permite garantizar que no se ponga en peligro el sistema. Si usted no utiliza Java, apáguelo. Para desactivarlo, abra las preferencias del navegador web que utilice desmarque la pestaña "Enable Java", por ejemplo en Safari.


Adicionalmente se puede tratar de usar páginas web con Java lo menos posible. 


Seguridad informática

Seguridad informática


La seguridad informática o seguridad de tecnologías de la información es el área de la informática que se enfoca en la protección de la infraestructura computacional y todo lo relacionado con esta y, especialmente, la información contenida o circulante. Para ello existen una serie de estándares, protocolos, métodos, reglas, herramientas y leyes concebidas para minimizar los posibles riesgos a la infraestructura o a la información. La seguridad informática comprende software (bases de datos, metadatos, archivos),hardware y todo lo que la organización valore (activo) y signifique un riesgo si esta información confidencial llega a manos de otras personas, convirtiéndose, por ejemplo, en información privilegiada.


El concepto de seguridad de la información no debe ser confundido con el de «seguridad informática», ya que este último solo se encarga de la seguridad en el medio informático, pero la información puede encontrarse en diferentes medios o formas, y no solo en medios informáticos.
La seguridad informática es la disciplina que se ocupa de diseñar las normas, procedimientos, métodos y técnicas destinados a conseguir un sistema de información seguro y confiable.


Puesto simple, la seguridad en un ambiente de red es la habilidad de identificar y eliminar vulnerabilidades. Una definición general de seguridad debe también poner atención a la necesidad de salvaguardar la ventaja organizacional, incluyendo información y equipos físicos, tales como los mismos computadores. Nadie a cargo de seguridad debe determinar quien y cuando se puede tomar acciones apropiadas sobre un ítem en específico. Cuando se trata de la seguridad de una compañía, lo que es apropiado varía de organización a organización. Independientemente, cualquier compañía con una red debe de tener una política de seguridad que se dirija a conveniencia y coordinación.


Modelo OSI

MODELO OSI


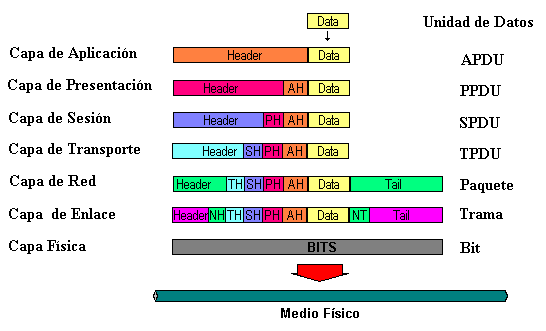
El modelo de interconexión de sistemas abiertos (ISO/IEC 7498-1), también llamado OSI (en inglés, Open SystemInterconnection 'interconexión de sistemas abiertos') es el modelo de red descriptivo, que fue creado por la Organización Internacional para la Estandarización (ISO) en el año 1980.1 Es un marco de referencia para la definición de arquitecturas en la interconexión de los sistemas de comunicaciones.


Historia

A principios de 1980 el desarrollo de redes originó desorden en muchos sentidos. Se produjo un enorme crecimiento en la cantidad y tamaño de las redes. A medida que las empresas tomaron conciencia de las ventajas de usar tecnologías de conexión, las redes se agregaban o expandían a casi la misma velocidad a la que se introducían las nuevas tecnologías de red.


Modelo de referencia OSI

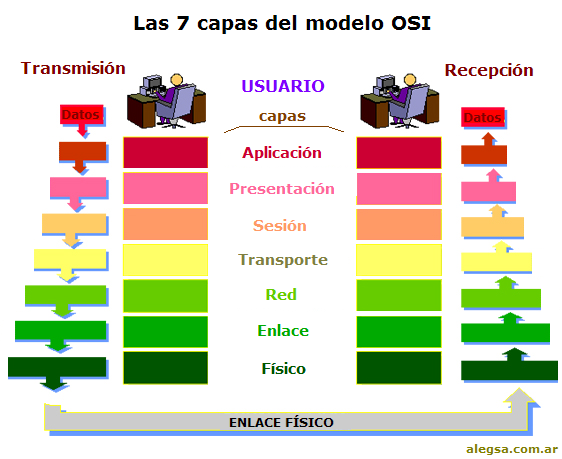
Fue desarrollado en 1980 por la Organización Internacional de Estándares (ISO),1 una federación global de organizaciones que representa aproximadamente a 130 países. El núcleo de este estándar es el modelo de referencia OSI, una normativa formada por siete capas que define las diferentes fases por las que deben pasar los datos para viajar de un dispositivo a otro sobre una red de comunicaciones.

Capa física


Es la que se encarga de la topología de la red y de las conexiones globales de la computadora hacia la red, tanto en lo que se refiere al medio físico como a la forma en la que se transmite la información.
Sus principales funciones se pueden resumir como:


  • Definir el medio o medios físicos por los que va a viajar la comunicación: cable de pares trenzados (o no, como en RS232/EIA232), cable coaxial, guías de onda, aire, fibra óptica.
  • Definir las características materiales (componentes y conectores mecánicos) y eléctricas (niveles de tensión) que se van a usar en la transmisión de los datos por los medios físicos.
  • Definir las características funcionales de la interfaz (establecimiento, mantenimiento y liberación del enlace físico).
  • Transmitir el flujo de bits a través del medio.
  • Manejar las señales eléctricas del medio de transmisión, polos en un enchufe, etc.
  • Garantizar la conexión (aunque no la fiabilidad de dicha conexión)

Capa de red

Se encarga de identificar el enrutamiento existente entre una o más redes. Las unidades de información se denominan paquetes, y se pueden clasificar en protocolos enrutables y protocolos de enrutamiento.


El objetivo de la capa de red es hacer que los datos lleguen desde el origen al destino, aún cuando ambos no estén conectados directamente. Los dispositivos que facilitan tal tarea se denominan encaminadores o enrutadores, aunque es más frecuente encontrarlo con el nombre en inglés routers. Los routers trabajan en esta capa, aunque pueden actuar como switch de nivel 2 en determinados casos, dependiendo de la función que se le asigne. Los firewalls actúan sobre esta capa principalmente, para descartar direcciones de máquinas.
En este nivel se realiza el direccionamiento lógico y la determinación de la ruta de los datos hasta su receptor final.

Capa de sesión

Esta capa es la que se encarga de mantener y controlar el enlace establecido entre dos computadores que están transmitiendo datos de cualquier índole. Por lo tanto, el servicio provisto por esta capa es la capacidad de asegurar que, dada una sesión establecida entre dos máquinas, la misma se pueda efectuar para las operaciones definidas de principio a fin, reanudándolas en caso de interrupción. En muchos casos, los servicios de la capa de sesión son parcial o totalmente prescindibles.

Capa de aplicación

Ofrece a las aplicaciones la posibilidad de acceder a los servicios de las demás capas y define los protocolos que utilizan las aplicaciones para intercambiar datos, como correo electrónico (Post Office Protocol y SMTP), gestores de bases de datos y servidor de ficheros (FTP), por UDP pueden viajar (DNS y Routing Information Protocol). Hay tantos protocolos como aplicaciones distintas y puesto que continuamente se desarrollan nuevas aplicaciones el número de protocolos crece sin parar.
Cabe aclarar que el usuario normalmente no interactúa directamente con el nivel de aplicación. Suele interactuar con programas que a su vez interactúan con el nivel de aplicación pero ocultando la complejidad subyacente.


Redes Cableadas Inalambricas


REDES INALAMBRICAS


(Wireless network en inglés) es un término que se utiliza en informática para designar la conexión de nodos sin necesidad de una conexión física (cables), ésta se da por medio de ondas electromagnéticas. La transmisión y la recepción se realizan a través de puertos..
Una de sus principales ventajas es notable en los costos, ya que se elimina todo el cable ethernet y conexiones físicas entre nodos, pero también tiene una desventaja considerable ya que para este tipo de red se debe tener una seguridad mucho mas exigente y robusta para evitar a los intrusos.
En la actualidad las redes inalámbricas son una de las tecnologías más prometedoras.


Categorías


Existen dos categorías de las redes inalámbricas.


Cobertura y estándares.
Según su cobertura, se pueden clasificar en diferentes tipos:


 Wireless Personal Area Network


En este tipo de red de cobertura personal, existen tecnologías basadas en HomeRF (estándar para conectar todos los teléfonos móviles de la casa y los ordenadores mediante un aparato central); Bluetooth (protocolo que sigue la especificación IEEE 802.15.1); ZigBee (basado en la especificación IEEE 802.15.4 y utilizado en aplicaciones como la domótica, que requieren comunicaciones seguras con tasas bajas de transmisión de datos y maximización de la vida útil de sus baterías, bajo consumo); RFID (sistema remoto de almacenamiento y recuperación de datos con el propósito de transmitir la identidad de un objeto (similar a un número de serie único) mediante ondas de radio.


 Wireless Local Area Network


WLAN.
En las redes de área local podemos encontrar tecnologías inalámbricas basadas enHIPERLAN (del inglés, High Performance Radio LAN), un estándar del grupo ETSI, o tecnologías basadas en Wi-Fi, que siguen el estándar IEEE 802.11 con diferentes variantes.


 Wireless Metropolitan Area Network


Wireless Wide Area Network